UDP через SOCKS5 в антидетект-браузере: возможности и ограничения
Как работает UDP через SOCKS5, почему QUIC и HTTP/3 зависят от сетевого маршрута и как проверить фактическую передачу UDP через прокси.
Антидетект-браузер работает не только с параметрами Browser Fingerprint: на результат подключения влияют также браузерный сетевой стек, прокси и ограничения сети. При этом наличие или отсутствие HTTP/3 само по себе не показывает, насколько корректно настроен профиль.
UDP важен прежде всего потому, что на нем основан QUIC — транспорт для HTTP/3. Однако надпись SOCKS5 в настройках прокси еще не означает, что UDP доступен браузеру: поддержку нужно проверять отдельно на стороне прокси-сервера, клиента и фактического соединения.
В статье разберем, как связаны SOCKS5, UDP, QUIC и HTTP/3, почему переход на HTTP/2 бывает нормальным и как проверить сетевое поведение конкретной конфигурации WADE X.
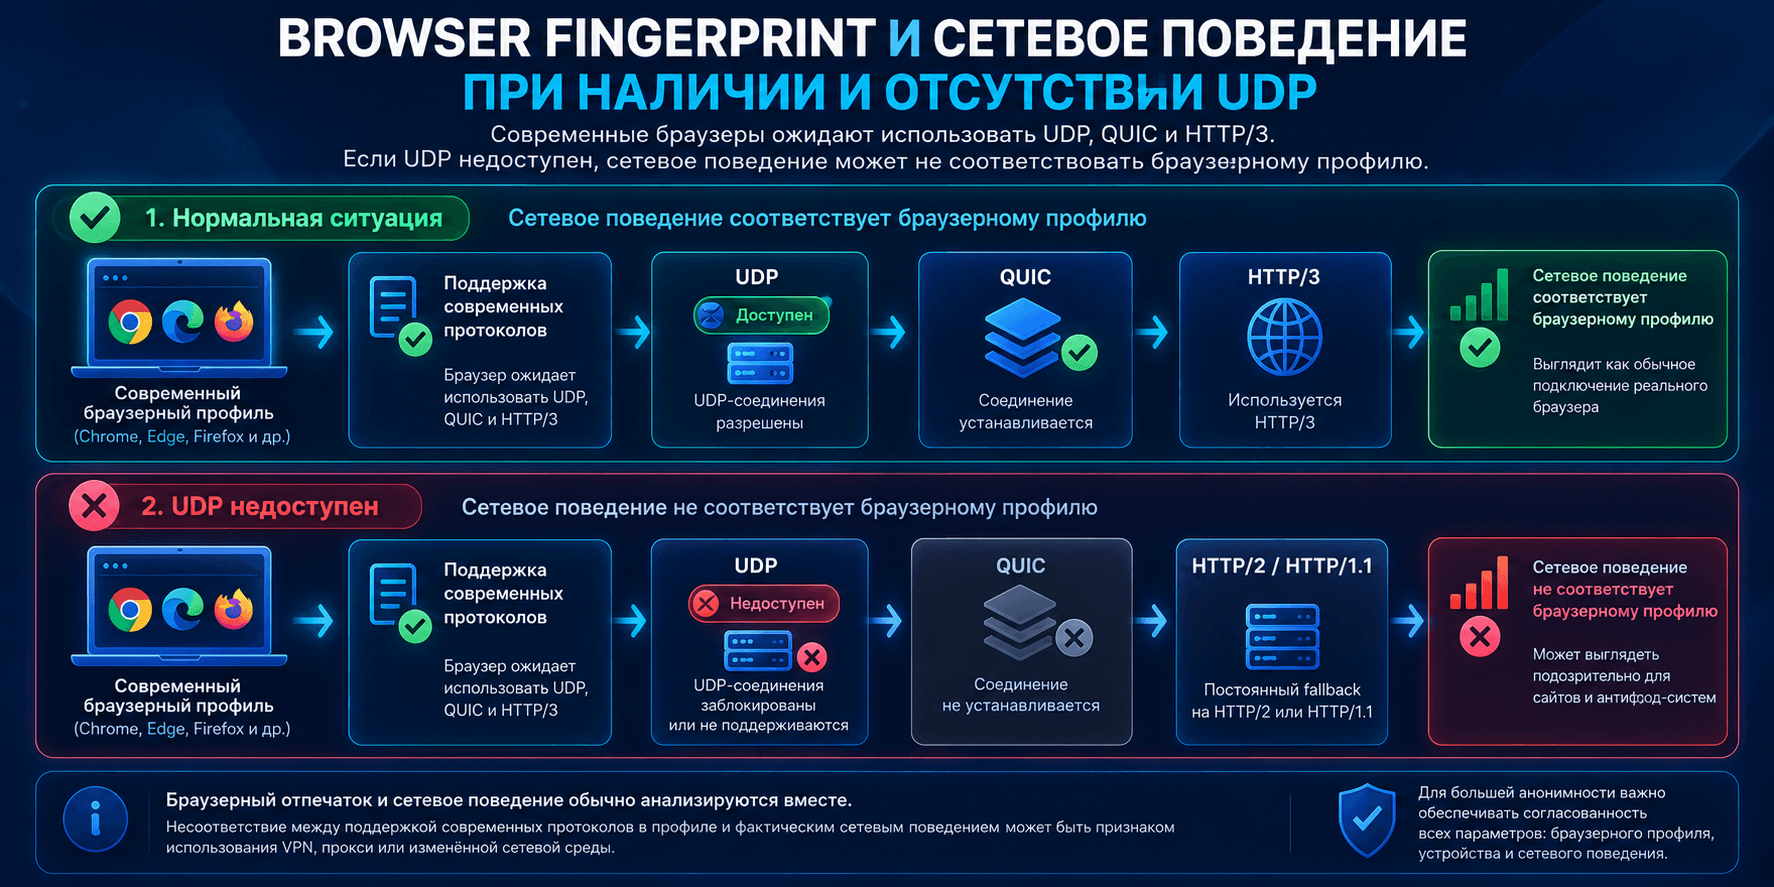
Антифрод и согласованность сетевого поведения
Некоторые системы оценки риска могут учитывать доступные им характеристики соединений наряду с Browser Fingerprint, Cookies и данными сессии. Но видимость сетевых параметров зависит от того, где именно проводится проверка: сайт не обязательно видит все детали работы браузера с прокси.
Использование HTTP/2 вместо HTTP/3 само по себе не является признаком неисправности или доказанным антифрод-сигналом. Обычные браузеры могут использовать HTTP/2 по многим причинам: сервер не предлагает HTTP/3, UDP ограничен сетью, QUIC отключен настройками или выбран другой маршрут.
Поэтому при анализе сетевого поведения важно отделять наблюдаемый факт — например, протокол конкретного соединения — от предположений о том, как этот факт интерпретирует антифрод-система.
Как UDP связан с QUIC и HTTP/3
UDP служит транспортной основой для более высокоуровневых протоколов, которые активно используются современными браузерами.
Один из примеров использования UDP в современных браузерах — протокол QUIC, описанный в RFC 9000. На его основе работает HTTP/3, спецификация которого приведена в RFC 9114.
HTTP/3 предназначен для эффективной работы современных веб-соединений и особенно полезен в сетях с задержками, потерями пакетов или изменяющимися условиями связи.
Если UDP недоступен на конкретном маршруте, QUIC поверх UDP не сможет работать через него. Это не означает, что браузер обязан был использовать QUIC для каждого запроса.
Если браузер пытался установить HTTP/3 и соединение не удалось, он может использовать другой доступный вариант, например:
- HTTP/2;
- HTTP/1.1.
Сам по себе fallback является нормальным механизмом.
Сам по себе выбор HTTP/2 не указывает на проблему. Чтобы установить причину отсутствия HTTP/3, нужно проверить поддержку сервера, настройки браузера, возможности прокси и доступность UDP-маршрута.
Что происходит в антидетекте без UDP через SOCKS5
Если браузер направляет трафик через SOCKS5-прокси, который не передает UDP, это ограничивает использование QUIC/HTTP/3 через данный прокси-маршрут. При этом сайты обычно продолжают открываться через HTTP/2 или HTTP/1.1 поверх TCP.
Возможный сценарий выглядит так:
- Сайт предлагает HTTP/3, а браузер настроен на использование QUIC.
- Браузер пытается установить QUIC-соединение по доступному ему маршруту.
- Если UDP на этом маршруте недоступен, попытка может завершиться неудачей.
- Браузер может продолжить работу через HTTP/2 или HTTP/1.1 поверх TCP.
Это лишь один из сценариев: браузер может сразу выбрать HTTP/2, вообще не пытаясь использовать QUIC. Следовательно, наблюдение HTTP/2 в DevTools не доказывает, что произошел fallback, и тем более не доказывает антифрод-детектирование.
Если для конкретной задачи необходим UDP-транспорт, его отсутствие может повлиять на доступность соответствующих сетевых функций. Возможные задержки и таймауты следует подтверждать измерениями, а не выводить из одного только факта использования HTTP/2.
Почему эту проблему нельзя закрыть фингерпринтом
Отсутствие UDP невозможно компенсировать только настройками Browser Fingerprint.
Можно настроить:
- User-Agent;
- Canvas;
- WebGL;
- параметры устройства;
- операционную систему;
- другие браузерные характеристики.
Но эти параметры не заставят сетевой маршрут поддерживать UDP.
При этом набор доступных транспортных протоколов определяется не только Browser Fingerprint, но и реализацией браузера, прокси и сетевым маршрутом. Поэтому сетевые возможности нужно проверять отдельно от параметров профиля. Не следует считать отсутствие HTTP/3 самостоятельным признаком некорректного или подозрительного профиля.
Почему все упирается именно в SOCKS5
SOCKS5 описан в RFC 1928 и предусматривает команду UDP ASSOCIATE для передачи UDP-датаграмм через прокси. Но поддержка SOCKS5 не гарантирует, что эта возможность реализована и доступна в конкретной конфигурации.
Здесь необходимо разделять три уровня:
- Прокси-сервер. Принимает ли он
UDP ASSOCIATE, разрешает ли передачу UDP и работает ли соответствующий маршрут. - Браузер или другой клиент. Умеет ли конкретная версия клиента использовать UDP через настроенный SOCKS5-прокси. Даже рабочий UDP-прокси не помогает, если клиент отправляет через него только TCP.
- Фактическое соединение. Использовался ли QUIC/HTTP/3 при обращении к определенному сайту. Это зависит также от поддержки HTTP/3 сервером, настроек браузера и условий сети.
Поэтому успешное подключение к SOCKS5-прокси и открытие HTTPS-сайта подтверждают только работоспособность соответствующего соединения, но не передачу UDP через прокси.
TCP и UDP в антидетект-сетапе
| Параметр | SOCKS5 без передачи UDP | SOCKS5 с доступным UDP |
|---|---|---|
| Обычный HTTP/HTTPS поверх TCP | Может работать | Может работать |
| Передача UDP на стороне прокси-сервера | Не поддерживается или недоступен | Поддерживается и доступен |
| UDP через прокси на стороне клиента | Недоступен на этом маршруте | Требует отдельной поддержки клиентом |
| QUIC через данный прокси-маршрут | Недоступен | Возможен при поддержке клиента, сети и сервера |
| HTTP/3 через данный маршрут | Недоступен, если нет другого пути для QUIC | Возможен, но не гарантирован |
| HTTP/2 поверх TCP | Может использоваться штатно | Также может использоваться штатно |
Важно: таблица сравнивает возможности конкретного прокси-маршрута, а не все соединения браузера. Нельзя делать вывод о передаче UDP через прокси, если QUIC мог использовать иной маршрут.
Что это значит для антидетекта
Сетевые возможности профиля зависят от браузерного клиента, настроек подключения и прокси-инфраструктуры. Поддержка UDP через SOCKS5 может быть полезна там, где требуется передавать UDP-трафик через прокси, в том числе для QUIC/HTTP/3 при выполнении остальных условий.
Для WADE X важно проверять не только заявленную поддержку UDP через SOCKS5, но и ее фактическую работу в используемой версии и конфигурации. Без результатов такой проверки нельзя утверждать, что любой профиль WADE X обязательно использует HTTP/3 или что прокси исключает переход на HTTP/2.
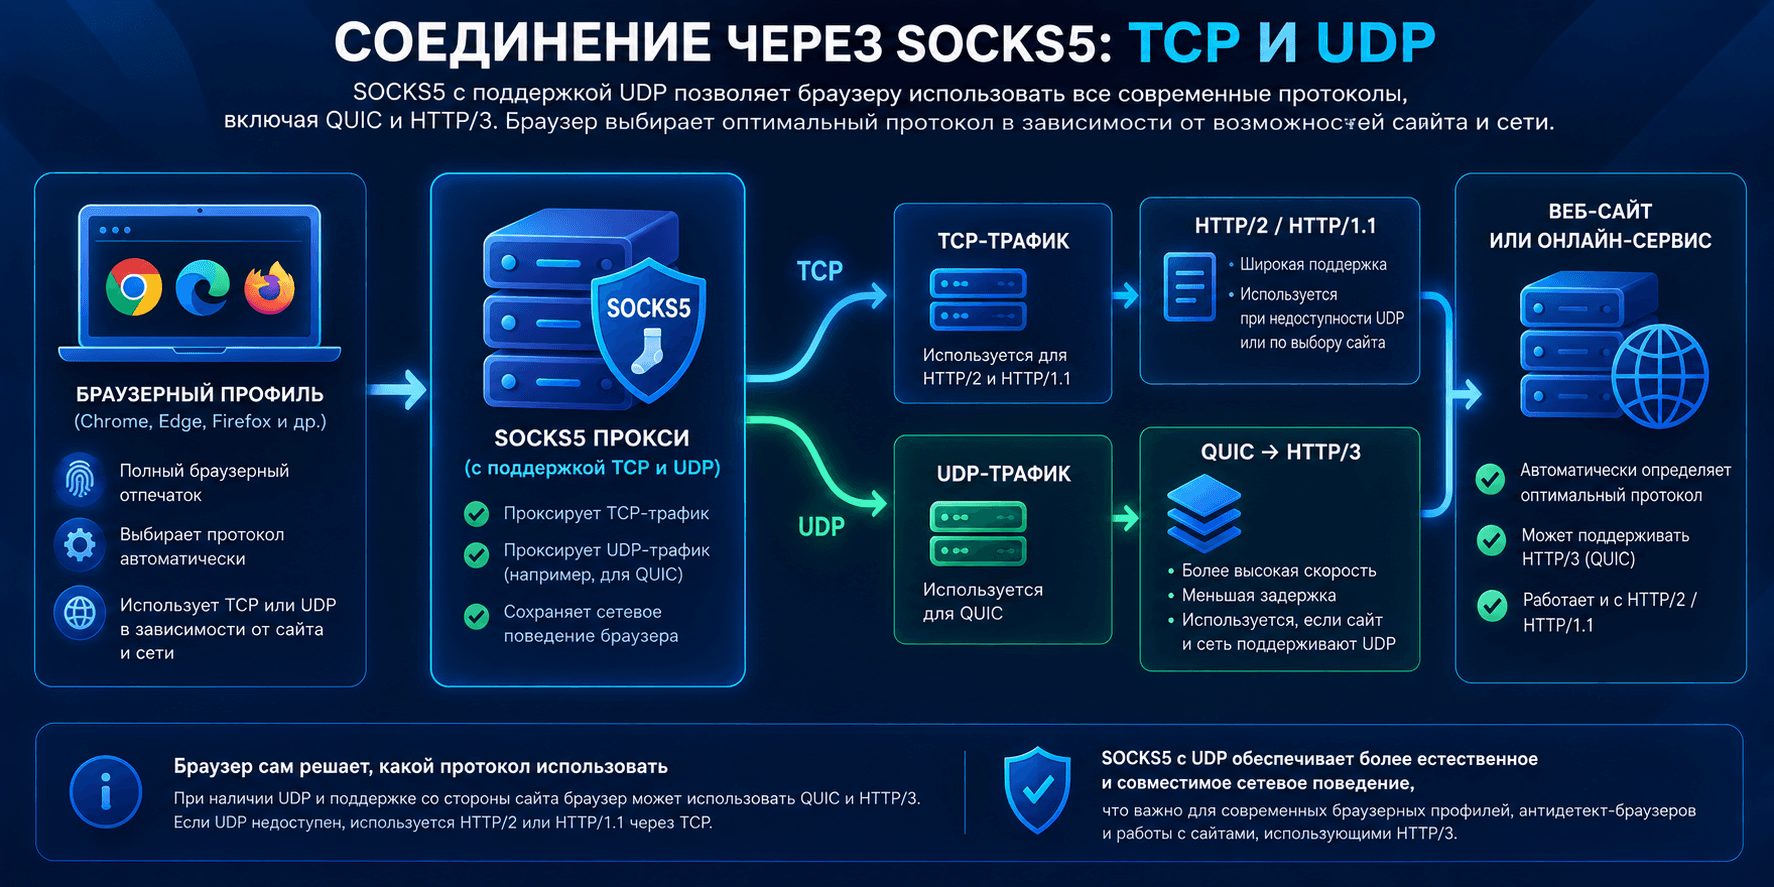
Почему сетевой стек важен не меньше фингерпринта
Browser Fingerprint и Network Behavior — разные уровни браузерного окружения. Первый описывает параметры браузера и устройства, второй — фактическую работу соединений. Наличие поддержки QUIC или HTTP/3 в браузере еще не означает, что эти протоколы будут использоваться при каждом обращении к сайту.
Для корректной диагностики полезнее проверять наблюдаемые параметры соединения, чем оценивать его «естественность» по одному признаку.
Почему индикатора UDP в WADE X недостаточно
В WADE X есть индикатор UDP, который помогает предварительно оценить доступность протокола при выбранных настройках прокси. Однако положительный результат индикатора не гарантирует, что UDP-датаграммы действительно проходят через SOCKS5: возможны и ложноположительные результаты.
Поэтому не стоит делать вывод о работоспособности UDP только по плашке в интерфейсе. Для независимой проверки лучше использовать специализированные сервисы и инструменты сетевой диагностики, которые позволяют проверить UDP-трафик и его маршрут. Важно подтвердить не только поддержку UDP ASSOCIATE прокси-сервером, но и фактическую передачу UDP через него со стороны клиента.
Отображение h2 в DevTools не доказывает, что UDP не работает. И наоборот, h3 подтверждает использование HTTP/3 для конкретного соединения, но само по себе не доказывает, что оно прошло через SOCKS5, а не напрямую.
Как проверить UDP через SOCKS5 и фактический HTTP-протокол
- Зафиксируйте конфигурацию. Запишите версию WADE X и браузерного движка, ОС, тип прокси, настройки QUIC и способ подключения.
- Проверьте прокси-сервер. Убедитесь, что он поддерживает
UDP ASSOCIATEи реально передает UDP-датаграммы. Одного успешного TCP-подключения к SOCKS5 недостаточно. - Проверьте клиент. Выясните, использует ли именно эта версия браузера UDP через настроенный SOCKS5. Возможности сервера и клиента могут различаться.
- Выберите тестовый сайт с подтвержденной поддержкой HTTP/3. Убедитесь, что HTTP/3 действительно доступен с учетом настроек и условий теста.
- Проверьте согласованный протокол. Используйте DevTools (столбец Protocol) или сетевые журналы браузера. Значение
h2показывает HTTP/2, но само по себе не объясняет, почему не использовался HTTP/3. - Сравните результаты. Повторите тест с тем же браузером без прокси и, при необходимости, с другой проверенной конфигурацией прокси. Учитывайте, что смена маршрута также меняет условия соединения.
Для подтверждения именно UDP через SOCKS5 нужны данные о передаче UDP через прокси, а не только отметка h3 в DevTools. Без таких данных нельзя исключить альтернативный сетевой маршрут.
Вывод
SOCKS5 предусматривает передачу UDP через UDP ASSOCIATE, но для реальной работы необходимы поддержка на стороне прокси-сервера, возможность клиента использовать UDP через этот прокси и доступность соответствующего сетевого маршрута.
QUIC и HTTP/3 используют UDP, однако браузер не обязан применять HTTP/3 при каждом соединении. HTTP/2 поверх TCP остается нормальным вариантом работы, а его использование не доказывает неисправность прокси или наличие антифрод-сигнала.
При настройке антидетект-браузера полезно проверять фактический протокол соединения и отдельно подтверждать передачу UDP через SOCKS5. Выводы о WADE X или любом другом клиенте следует привязывать к конкретной версии и конфигурации.