Chrome-заголовки, вход в Google и почему DICE имеет значение
Для стабильной авторизации Google важен не только Browser Fingerprint, но и сетевое поведение Chrome. Разбираем X-Browser-*, X-Client-Data, DICE и способы их проверки.
- 1.Какие заголовки имеют значение
- 2.Что такое DICE
- 3.Почему это критично для антидетект-браузера
- 4.Как быстро проверить свой антидетект-браузер
- 5.Типовые проблемы реализации среди антидетектов
- 6.Рекомендации по выбору антидетект-браузера
- 7.Заключение
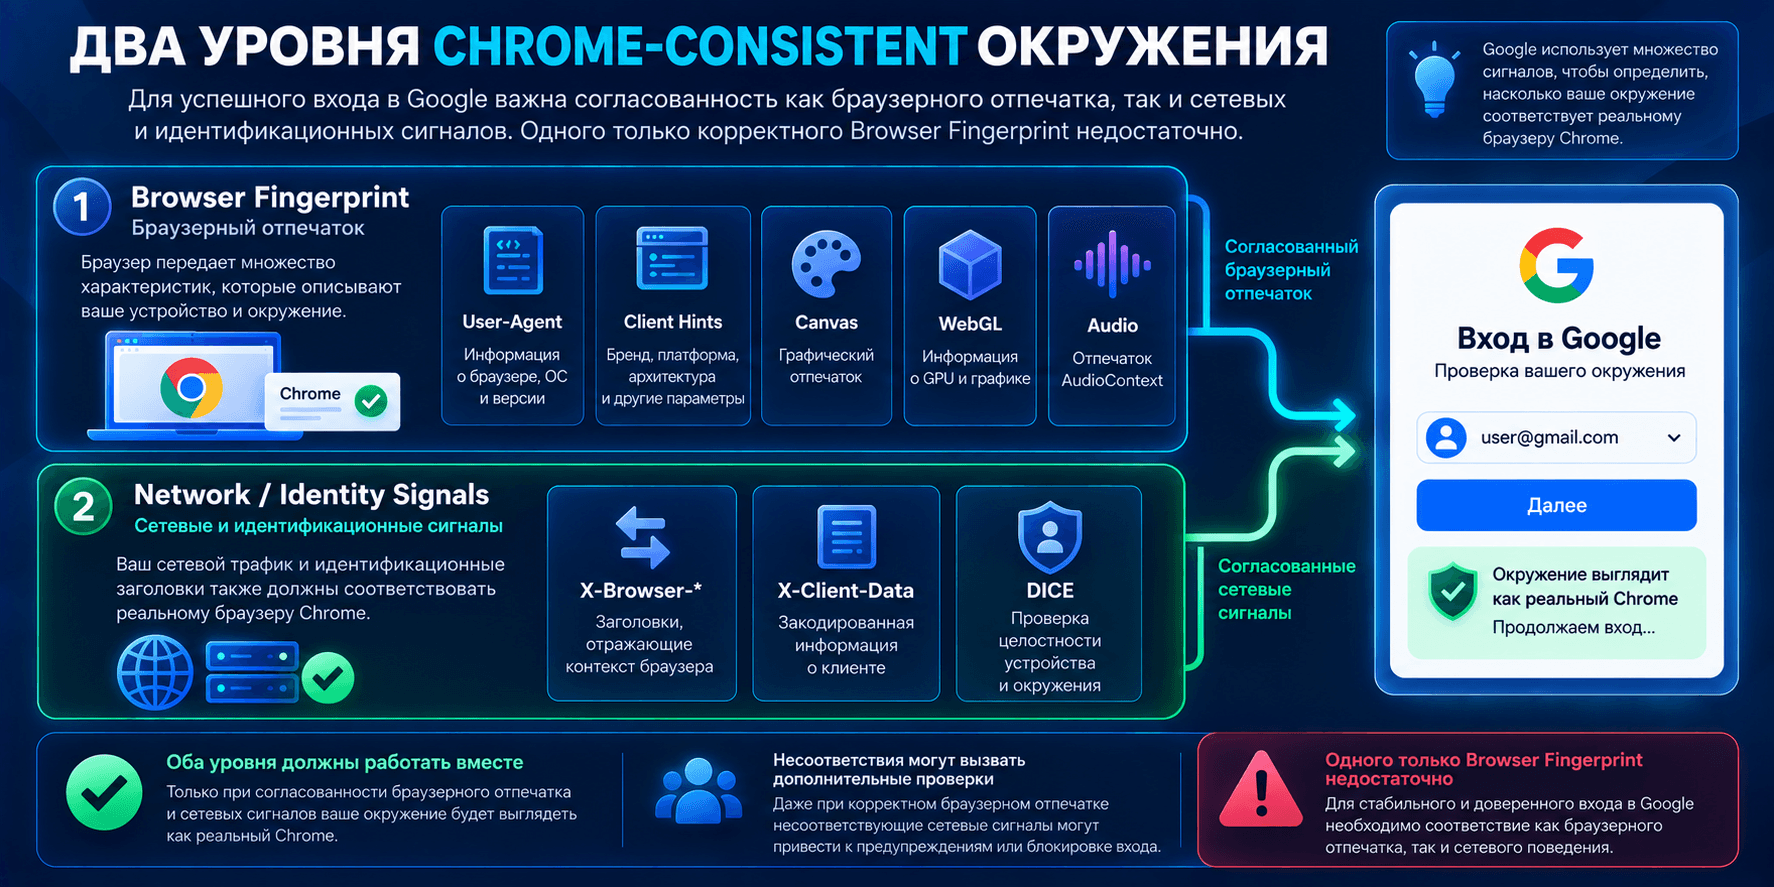
Если раньше при выборе антидетект-браузера основное внимание уделялось маскировке User-Agent и Browser Fingerprint — Canvas, WebGL, Audio и других параметров, — то сегодня не менее важно сетевое поведение.
В частности, речь идет о проприетарных заголовках Chrome и корректной реализации DICE (Identity Consistency). Эти параметры могут влиять на то, как проходит авторизация Google: нормально или с дополнительными проверками, CAPTCHA и повторными запросами на вход.
Иными словами, важен не только Browser Fingerprint, но и то, как браузер выглядит на уровне сетевых запросов.
В этой статье разберем:
- какие Chrome-заголовки имеют значение;
- что делает DICE;
- почему недостаточно просто добавить несколько заголовков;
- как быстро проверить свой браузер;
- как выбрать антидетект-браузер, например WadeX, с учетом этих сигналов.
Статья рассматривает поведение, которое можно наблюдать на стороне клиента и на уровне сетевых запросов. Она не описывает внутреннюю систему Risk Scoring Google и не гарантирует определенный результат авторизации.
Какие заголовки имеют значение
X-Browser-*
Это набор служебных заголовков, которые Chrome прикрепляет к определенным запросам. По сути, они являются частью сетевого поведения нативного Chrome.
К ним относятся:
X-Browser-Channel— stable/beta/dev/canary;X-Browser-Year— строка с годом;X-Browser-Copyright— строка копирайта;X-Browser-Validation— validation-маркер.
Если ожидаемые значения отсутствуют или выглядят неправдоподобно, возникает несоответствие между заявленным Chrome-окружением и фактическим поведением HTTP-запросов.
X-Client-Data
X-Client-Data связан с Chrome Variations / Field Trials.
Внутри web-safe Base64 находится protobuf со списками идентификаторов, включая:
variation_id;trigger_variation_id.
У этого заголовка есть две важные особенности:
- он относится к конкретному профилю;
- его состояние может меняться со временем.
Поэтому один жестко заданный X-Client-Data, который используется во всех профилях без изменений, плохо воспроизводит такое поведение и может создавать дополнительное несоответствие.
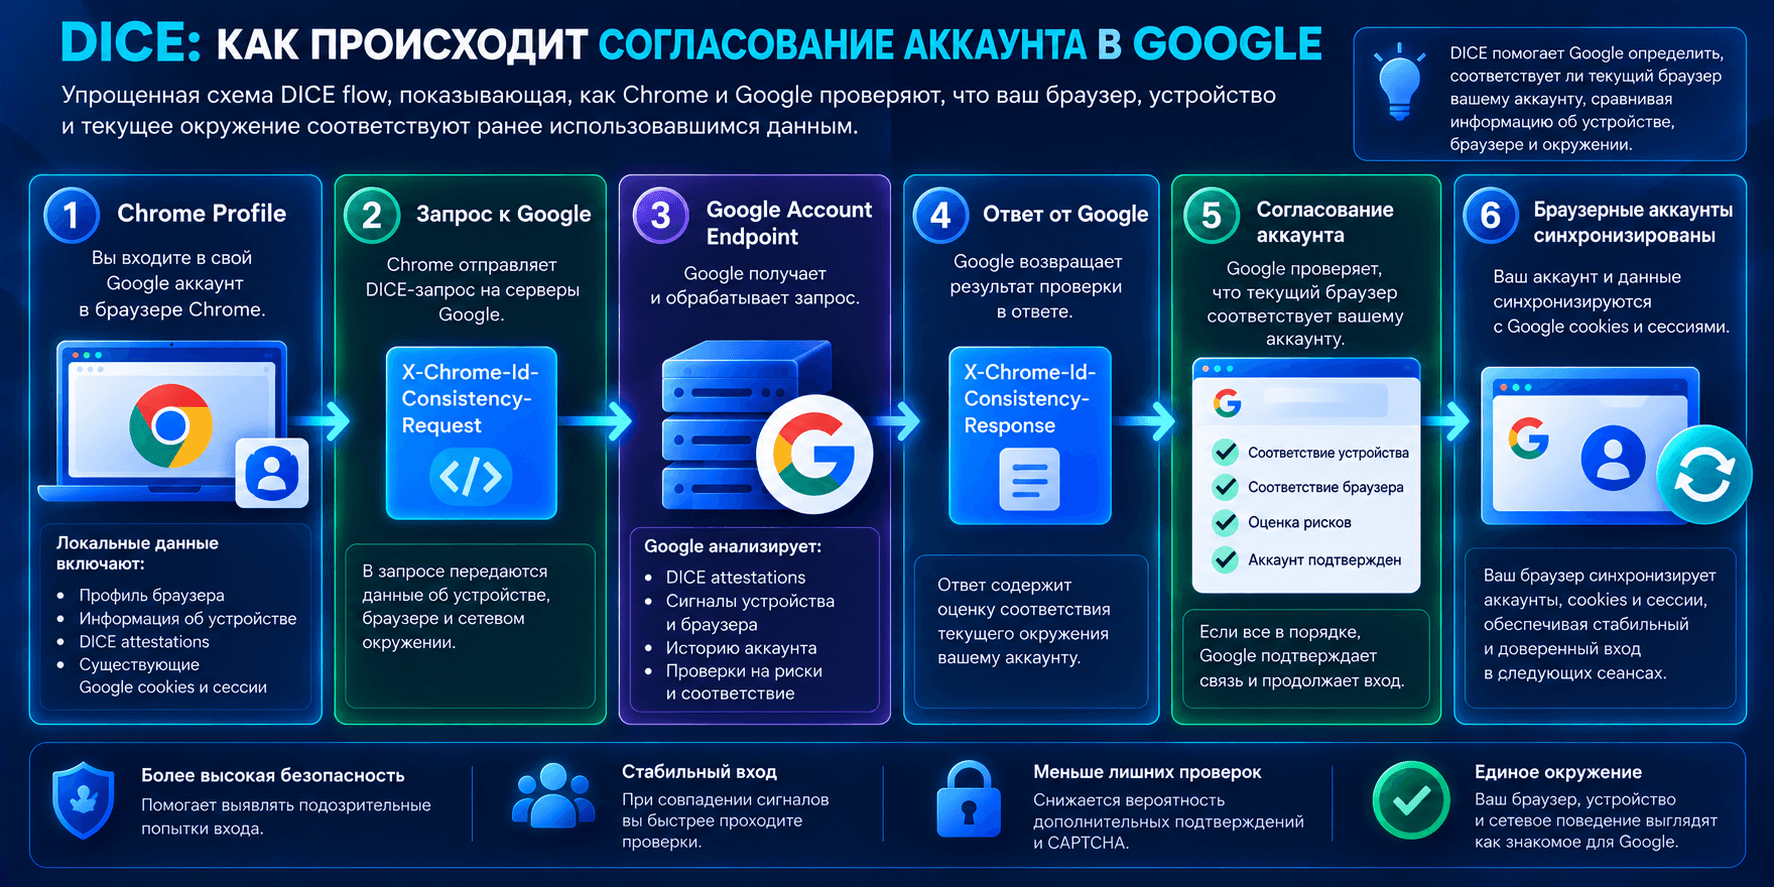
X-Chrome-Id-Consistency-Request / …-Response (DICE)
Эта пара заголовков используется механизмом DICE.
В упрощенном виде Chrome отправляет X-Chrome-Id-Consistency-Request при взаимодействии с соответствующими Google Account endpoints, например accounts.google.com.
Сервер может вернуть X-Chrome-Id-Consistency-Response, после чего Chrome обрабатывает ответ в рамках механизма согласования аккаунтов.
Цель — привести список аккаунтов, известных браузеру, в соответствие с аккаунтами, которые Google видит в Cookies и Sessions.
Если заголовки отправляются не в том контексте или ответ обрабатывается некорректно, поведение авторизации может отличаться от нативного Chrome.
Что такое DICE
DICE (Identity Consistency) — механизм, который помогает поддерживать согласованность между аккаунтами внутри профиля браузера и аккаунтами, которые сервисы Google видят через Cookies и Sessions.
Когда DICE отсутствует или реализован неполно, может возникнуть ситуация, когда на уровне Browser Fingerprint клиент выглядит как Chrome, а на уровне сетевого и identity-поведения отличается от него.
Возможные симптомы:
- дополнительные CAPTCHA;
- повторные запросы на вход;
- сбросы сессий;
- login loops;
- нестабильная работа с несколькими аккаунтами.
Не следует путать DICE с одноименным термином из аппаратной сферы — Device Identifier Composition Engine. К браузерной авторизации он отношения не имеет.
Почему это критично для антидетект-браузера
Ранний сетевой сигнал
Заголовки отправляются вместе с HTTP-запросами еще до выполнения JavaScript на странице.
Поэтому несоответствия в X-Browser-*, X-Client-Data или DICE могут быть заметны независимо от Canvas, WebGL, Audio и других Browser Fingerprint-сигналов.
Вход «как в Chrome»
Если DICE-поток отличается от нативного Chrome, процесс авторизации также может вести себя иначе.
При этом сам Browser Fingerprint может выглядеть вполне правдоподобно.
Динамика вместо шаблонов
X-Client-Data должен отражать состояние конкретного профиля, а не быть одной и той же строкой, которая без изменений используется во всех профилях.
Это еще один пример того, почему корректное браузерное окружение нельзя свести к набору статичных значений.
Поведение важнее «галочек»
Недостаточно просто добавить необходимые заголовки.
Важно:
- когда они отправляются;
- каким endpoints;
- соответствуют ли значения версии и каналу Chrome;
- как обрабатывается
…-Response; - как ведет себя состояние аккаунтов.
Как быстро проверить свой антидетект-браузер
Базовую проверку можно провести через DevTools:
- Создайте свежий профиль в антидетект-браузере.
- Запустите его, закройте и запустите снова, чтобы профиль успел инициализировать свое состояние.
- Откройте DevTools → Network и перейдите на
accounts.google.com. - Проверьте несколько соответствующих запросов:
- присутствуют ли ожидаемые
X-Browser-*; - не пустой ли
X-Client-Dataи содержит ли он variation-related данные; - отправляется ли
X-Chrome-Id-Consistency-Requestи появляется ли соответствующий…-Response.
- Пройдите авторизацию и проверьте раздел «Устройства» в аккаунте. Имя и тип устройства должны соответствовать представленным ОС и браузерному окружению.
Если регулярно возникают CAPTCHA или login loops, стоит проверить не только заголовки и DICE, но также прокси и состояние самого профиля.
Типовые проблемы реализации среди антидетектов
Нет X-Browser-*
Если браузер представляет себя как Chrome, но не воспроизводит ожидаемое Chrome-specific поведение запросов, возникает дополнительное несоответствие.
Статичный или «пустой» X-Client-Data
Проблемными признаками могут быть:
- одинаковая строка во всех профилях;
- отсутствие ожидаемых variation-данных;
- значение, которое никак не меняется вместе с состоянием профиля.
Формальный DICE
Возможна ситуация, когда DICE-заголовок технически отправляется, но само согласование состояния аккаунтов не работает корректно.
Например, …-Response может игнорироваться или не использоваться для дальнейшей обработки account state.
В результате заголовки присутствуют, но сессии и multi-account сценарии остаются нестабильными.
Рекомендации по выбору антидетект-браузера
1. Google Sign-In
Обратите внимание на поддержку:
- DICE (
X-Chrome-Id-Consistency-*); X-Client-Data;X-Browser-*.
Во время тестового периода можно открыть accounts.google.com, проверить соответствующие запросы в DevTools и посмотреть, насколько стабильно работает авторизация.
Отсутствие постоянных CAPTCHA и login loops — хороший признак, но не доказательство корректной реализации DICE само по себе.
2. Реалистичный Browser Fingerprint
Проверьте согласованность:
- User-Agent;
- Client Hints;
- платформы и ОС;
- DPR и параметров экрана;
- WebRTC;
- шрифтов;
- Media Devices;
- Timezone;
- Locale.
Полезны готовые профили под Windows, macOS, Android и iOS с возможностью тонкой настройки.
3. Профили и командная работа
Важны:
- изоляция сессий;
- резервное копирование;
- перенос профилей между устройствами;
- разграничение прав доступа;
- логи действий при командной работе.
4. Прокси и сеть
Антидетект-браузер должен стабильно работать с резидентными и мобильными прокси, поддерживать необходимые способы авторизации и корректно обрабатывать смену сетевого подключения.
Полезны встроенные инструменты диагностики:
- ASN;
- DNS;
- HTTP headers;
- IP и геолокация.
5. Прогрев и автоматизация
В зависимости от рабочего процесса могут быть полезны:
- макросы и автоматизация;
- автоскролл;
- настраиваемые задержки;
- Cookie Manager;
- импорт и экспорт сессий и закладок.
6. Обновления и поддержка
Обратите внимание на регулярность обновлений Chromium/Blink, наличие changelog и качество технической поддержки.
7. Стоимость и ограничения
Проверьте:
- наличие тестового периода;
- лимиты на количество профилей;
- ограничения для команд;
- дополнительные ограничения по трафику или функциям;
- прозрачность тарифов.
Заключение
Для Google имеет значение не только то, насколько браузер выглядит как Chrome, но и насколько его сетевое и identity-поведение соответствует Chrome.
К важным элементам относятся:
- правдоподобные
X-Browser-*; - профильный и изменяющийся
X-Client-Data; - корректная обработка DICE Request / Response.
Эти механизмы дополняют привычные Browser Fingerprint-сигналы — User-Agent, Client Hints, Canvas, WebGL и Audio.
Когда Browser Fingerprint, сетевое поведение и состояние аккаунта согласованы между собой, авторизация ближе к ожидаемому поведению нативного Chrome.
При этом корректная реализация этих механизмов не гарантирует отсутствие CAPTCHA или успешный вход в каждом случае. Google может учитывать множество других факторов, включая IP Reputation, историю аккаунта, состояние сессии и сетевые характеристики.