Утечки DNS, WebRTC и TLS: как проверить соединение
Разбираем DNS Leak, WebRTC Leak и TLS Fingerprint, их различия и способы проверки сетевого окружения с помощью Whoer, IPleak, DNSLeaktest и BrowserLeaks.
Alexey Mironov
Author covering privacy and digital security
При использовании VPN или прокси часть сетевых данных может передаваться не так, как ожидает пользователь. Например, DNS-запросы могут идти через нежелательный сервер, а WebRTC — раскрывать дополнительную информацию о сети. TLS работает иначе: его параметры являются частью соединения и могут использоваться для формирования TLS Fingerprint.
Разберемся, чем отличаются эти механизмы, как их проверить и какие инструменты можно использовать.
DNS Leak
DNS (Domain Name System) преобразует доменные имена в IP-адреса. При использовании VPN DNS-запросы обычно должны обрабатываться в соответствии с настройками VPN-подключения. Однако из-за конфигурации операционной системы, VPN-клиента или сети запросы иногда могут продолжать отправляться через DNS интернет-провайдера. Такая ситуация называется DNS Leak. В результате ISP потенциально может видеть DNS-запросы, хотя основной трафик проходит через VPN. При этом содержимое HTTPS-страниц не становится открытым. Для снижения риска стоит использовать VPN с защитой от DNS Leak и проверять результат после подключения. Secure DNS (DoH) или сторонний DNS-сервер могут изменить способ разрешения доменов, но сами по себе не гарантируют, что DNS-запросы идут через VPN-туннель или настроенный прокси. При использовании прокси маршрут DNS зависит, в частности, от его типа и того, где выполняется разрешение имени — в браузере, операционной системе или на стороне прокси.
Для проверки системной конфигурации в Windows откройте Command Prompt и выполните:
ipconfig /all
nslookup example.com
Затем проведите DNS-тест непосредственно в нужном браузерном профиле. Онлайн-тест показывает наблюдаемые DNS-резолверы, но сам по себе не раскрывает полный маршрут запросов. Для подтверждения маршрута может потребоваться анализ сетевого трафика или журналов VPN/прокси.
WebRTC Leak
WebRTC (Web Real-Time Communication) используется браузерами для видеозвонков, голосовой связи и прямой передачи данных.
Для установления соединения WebRTC работает с сетевыми интерфейсами и ICE-кандидатами. В зависимости от браузера и сетевой конфигурации через них сайту может быть доступна дополнительная информация о сети.
Поэтому до и после подключения VPN или прокси полезно проверить, какие IP-адреса и ICE-кандидаты доступны сайту через WebRTC именно в используемом браузерном профиле. Сопоставляйте их с ожидаемой конфигурацией: само наличие локального адреса или mDNS-имени не обязательно означает раскрытие публичного IP.
Полностью отключать WebRTC требуется не всегда — это может нарушить работу видеозвонков и других сервисов. В антидетект-браузерах, например WadeX, важно рассматривать WebRTC вместе с Browser Fingerprint, прокси и IP Geolocation, чтобы параметры профиля оставались согласованными.
TLS Fingerprint
TLS (Transport Layer Security) отвечает за защищенное HTTPS-соединение между браузером и сайтом.
При подключении клиент передает набор TLS-параметров, включая Cipher Suites и Extensions. Их комбинация может использоваться для формирования TLS Fingerprint, например с помощью методов JA3 и JA4.
В отличие от DNS и WebRTC, TLS Fingerprint правильнее рассматривать не как классическую утечку, а как характеристику соединения. Сервер может использовать ее как один из сигналов для определения типа клиента.
Например, если User-Agent соответствует Chrome, а TLS-параметры значительно отличаются от обычного Chrome этой версии, это может стать дополнительным сигналом для антибот-систем.
При обычном HTTPS-подключении TLS-параметры доступны принимающей стороне, поэтому важнее оценивать их согласованность с браузерным и сетевым окружением. При этом TLS-отпечаток, наблюдаемый сервером, может зависеть от промежуточного узла, если тот завершает TLS-соединение и устанавливает новое.
| Механизм | Что происходит | Что проверять | Тип |
|---|---|---|---|
| DNS утечка | DNS-запросы могут обрабатываться вне предполагаемой схемы VPN или прокси | Наблюдаемые резолверы и, при необходимости, фактический маршрут DNS | Возможная утечка |
| WebRTC утечка | ICE-кандидаты могут раскрывать сетевые адреса, не предусмотренные конфигурацией | IP-адреса и ICE-кандидаты в конкретном профиле | Потенциальная утечка сетевой информации |
| TLS Fingerprint | Параметры TLS ClientHello формируют характеристику HTTPS-клиента | Согласованность TLS Fingerprint с браузером | Не является классической утечкой |
Топ сервисов для проверки утечек
Для сравнения исходного подключения и результата настройки VPN или прокси можно использовать несколько сервисов. Тесты следует запускать в том браузерном профиле, поведение которого вы проверяете. Необязательно использовать их все: каждый инструмент решает свою задачу.
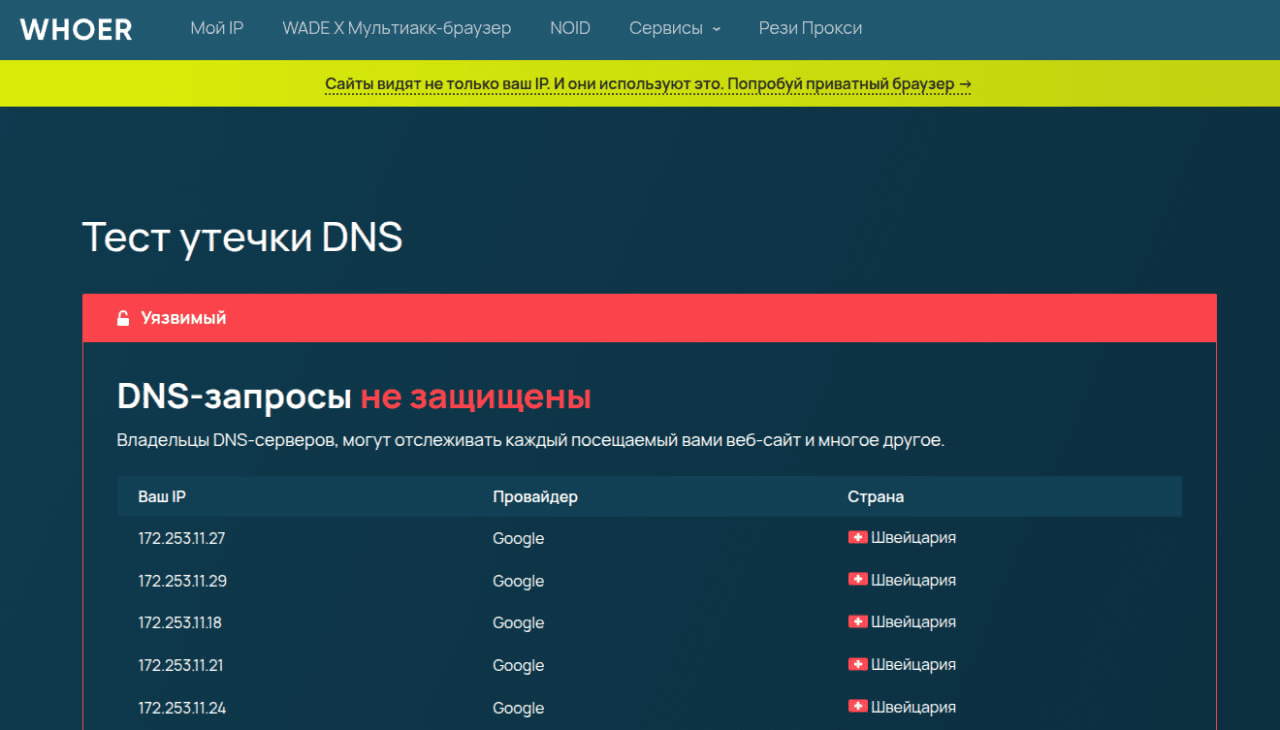
1. Whoer
Whoer подходит для общей проверки подключения. С его помощью можно посмотреть публичный IP, геолокацию, ISP и другие сетевые параметры.
Например, после подключения WhoVPN можно открыть Whoer и проверить, соответствует ли отображаемый IP и его геолокация выбранному VPN-серверу.
2. IPleak
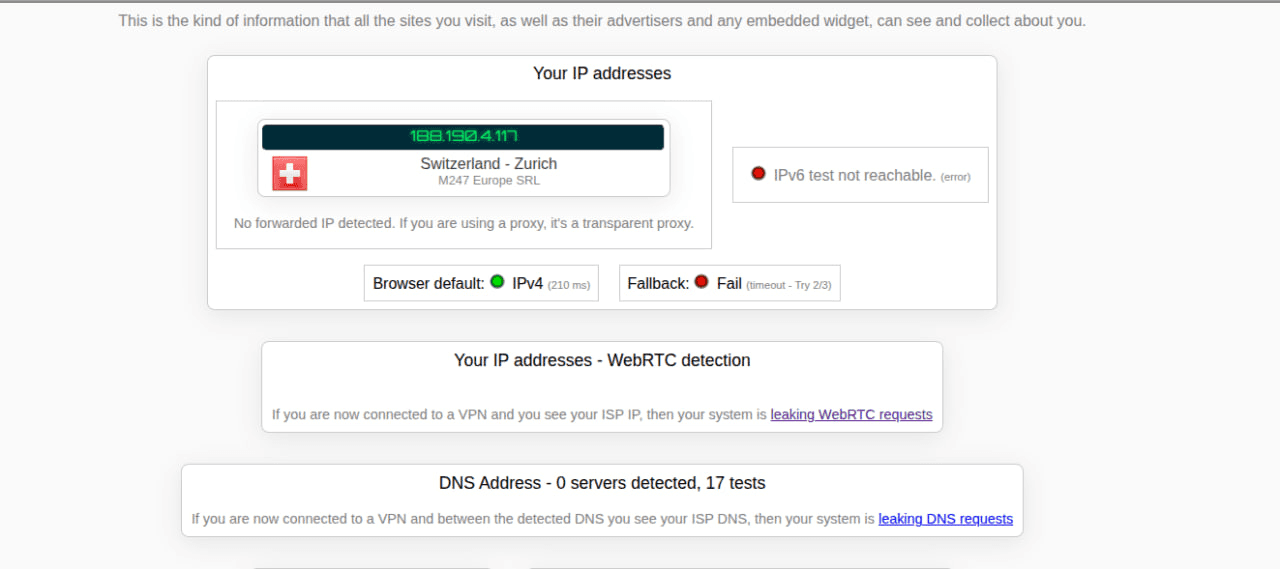
IPleak позволяет проверить публичный IP, DNS и информацию, доступную через WebRTC.
Сервис удобен для комплексной проверки, когда нужно быстро сравнить сразу несколько сетевых параметров после подключения VPN или прокси.
3. DNSLeaktest
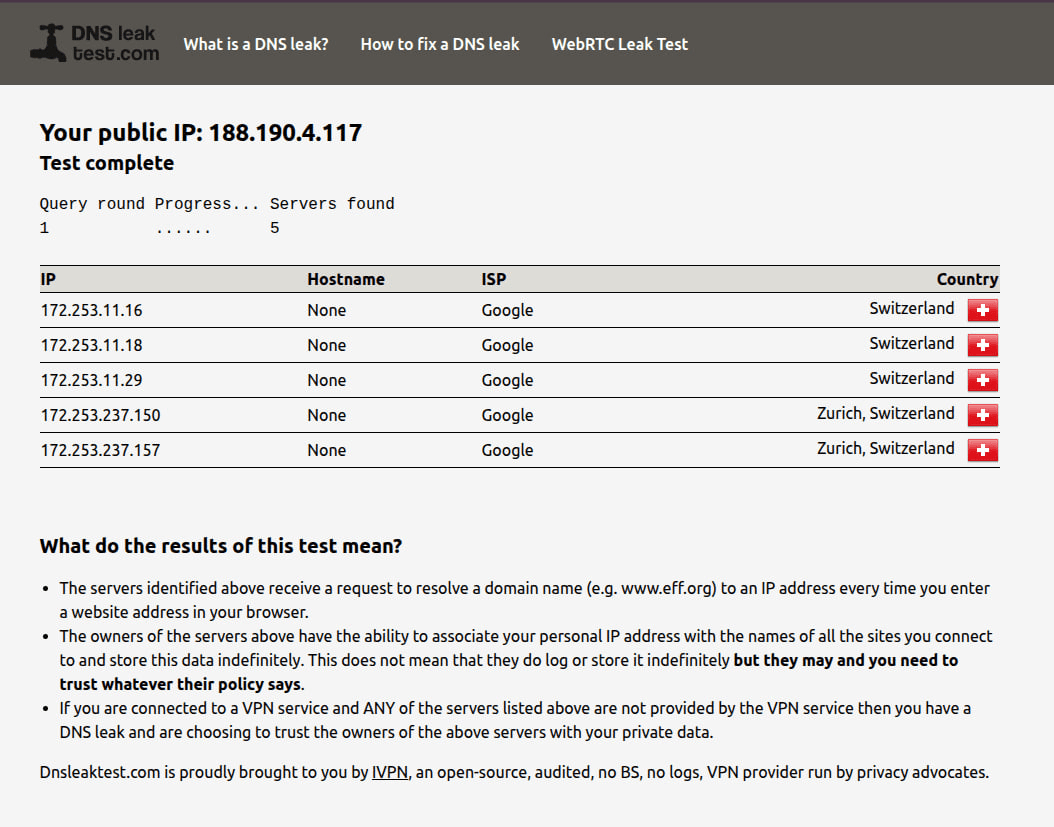
DNSLeaktest предназначен прежде всего для проверки DNS Leak.
Он показывает DNS-резолверы, наблюдаемые при тестовых запросах. Если при активном VPN неожиданно отображается резолвер исходного ISP, стоит проверить настройки VPN, системы и браузера. Совпадение резолвера с ожидаемым ещё не доказывает, каким маршрутом передавались запросы.
4. BrowserLeaks
BrowserLeaks предоставляет инструменты для более подробного анализа браузерного и сетевого окружения.
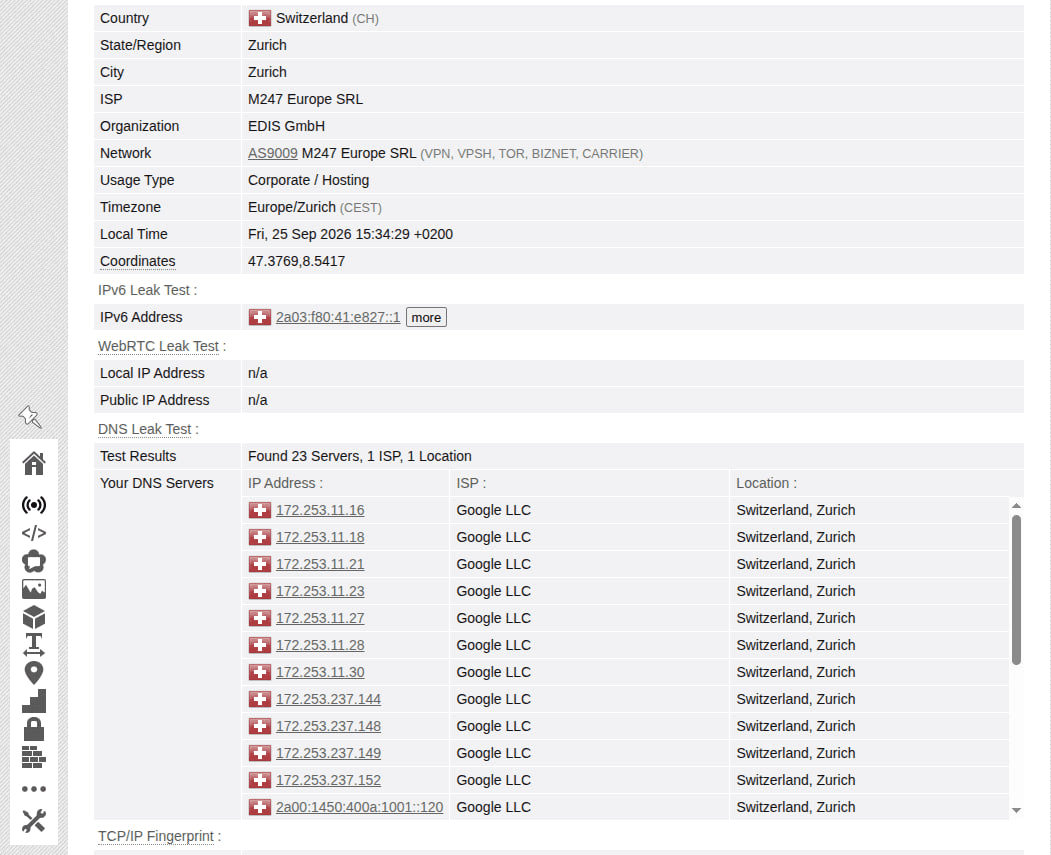
Здесь можно отдельно проверить IP и WebRTC, а в других разделах сервиса — DNS и различные параметры Browser Fingerprint.
Как проверять подключение
Проводите диагностику поэтапно и раздельно оценивайте DNS, WebRTC и TLS. Для сравнения используйте один и тот же набор тестов и фиксируйте настройки, которые меняете.
- Зафиксируйте исходное подключение. До включения VPN или прокси откройте Whoer, IPleak либо BrowserLeaks и запишите публичный IP, геолокацию и наблюдаемые DNS-резолверы. Отдельно проверьте WebRTC: какие адреса и ICE-кандидаты доступны сайту. Эти данные будут точкой сравнения.
- Проверьте настройки нужного профиля. Если используете антидетект-браузер, откройте именно тот профиль, для которого настраиваете подключение. Уточните тип и адрес прокси, способ разрешения DNS, настройки Secure DNS/DoH и WebRTC. Не переносите результаты системного
nslookupна поведение профиля. - Включите VPN или измените прокси/DNS. Повторите проверки из того же профиля. Убедитесь, что публичный IP соответствует ожидаемому выходному соединению. Сравните DNS-резолверы с исходными значениями и ожидаемой схемой; если нужно доказать именно маршрут DNS, дополнительно изучите сетевой трафик или журналы соединения.
- Проверьте WebRTC отдельно. Через IPleak или BrowserLeaks сравните доступные IP-адреса и ICE-кандидаты до и после изменения настроек. Оценивайте, раскрывается ли нежелательный адрес, а не только сам факт наличия WebRTC.
- При необходимости проверьте TLS Fingerprint. Используйте специализированный тест, отображающий параметры TLS ClientHello или JA3/JA4. Сопоставляйте результат с используемым браузером и учитывайте возможную TLS-терминацию на промежуточном сервере. Это проверка характеристик соединения, а не тест DNS- или WebRTC-утечки.
Изменение IP, появление ожидаемого DNS-резолвера и отсутствие нежелательных WebRTC-адресов — полезные наблюдения, но ни один отдельный тест не подтверждает отсутствие всех возможных утечек.
Заключение
DNS, WebRTC и TLS относятся к разным уровням соединения. DNS Leak связан с тем, как разрешаются домены и куда направляются DNS-запросы; WebRTC может раскрывать дополнительную сетевую информацию через ICE-кандидаты, а TLS Fingerprint характеризует параметры защищённого соединения и сам по себе не является утечкой.
Для первоначальной проверки можно использовать Whoer, а для более детальной диагностики — IPleak, DNSLeaktest и BrowserLeaks.
При работе с VPN, прокси или антидетект-браузером сравнивайте исходное подключение, настройки конкретного профиля и результат изменения конфигурации. Проверяйте IP, DNS и WebRTC отдельно; при необходимости анализируйте маршрут DNS и TLS Fingerprint. Смена DNS/DoH не доказывает прохождение запросов через прокси, а один онлайн-тест не гарантирует отсутствие утечек.